Formación en ciberseguridad: entrenar a los equipos contra el vishing
Una formación en ciberseguridad eficaz entrena a los equipos para reaccionar ante una llamada, no solo para reconocer un correo trampa. El vishing, el phishing por teléfono, esquiva las herramientas técnicas: el atacante consigue un código, una validación o una transferencia de la propia víctima. El reflejo que lo detiene, verificar por otro canal, se construye con práctica oral bajo presión.
Esta guía sienta las bases de un programa de sensibilización que incluye la voz. Cubre los gestos que hay que instalar, los puestos a los que dirigirse, la notificación y la medición. También sirve de punto de entrada a los artículos detallados de nuestro dossier.
Por qué la voz es el eslabón olvidado de la sensibilización
La mayoría de los programas de sensibilización nacieron en torno al correo electrónico: detectar un enlace sospechoso, comprobar un remitente, notificar un mensaje. Ese aprendizaje es útil. Pero deja de lado un canal en el que el atacante tiene todas las ventajas.
Por teléfono no hay un enlace que señalar con el ratón, ni una cabecera que examinar, ni tiempo para pensar. Hay una voz, un contexto inventado y una petición. El atacante puede adaptarse a cada respuesta. Insiste, se irrita, tranquiliza, halaga.
Nuestro artículo sobre la definición del vishing y sus ejemplos detalla estas llamadas. Aquí basta con recordar lo esencial: el vishing es una conversación, y una conversación se prepara conversando. Para el correo electrónico, véase también qué es el phishing, con ejemplos.
Lo que dicen las cifras de la amenaza
En su informe de actividad 2025, publicado el 26 de marzo de 2026, Cybermalveillance.gouv.fr, el organismo público francés de ayuda a las víctimas de ciberdelitos, indica haber asistido a más de 500 000 víctimas. Son un 20 % más que en 2024. Señala que el phishing ocupa el primer puesto entre las amenazas, para todos los públicos, con un aumento del 70 %. El comunicado precisa que las oleadas de phishing se realizan por SMS, correo electrónico o incluso llamadas de audio.
El mismo documento recoge varios aumentos que afectan directamente al teléfono:
- el fraude del falso asesor bancario, con un aumento del 159 %;
- los fraudes por transferencia, con un aumento del 170 %;
- la suplantación de números de teléfono, con un aumento del 517 %.
Describe también un mercado de datos robados ya estructurado, con centros de llamadas de falsos teleoperadores especializados en manipulación. Los atacantes disponen de datos recientes para personalizar sus llamadas. Frente a esta industrialización, una sensibilización limitada a un módulo anual se queda corta.
Lo que nos recuerda el ataque contra Crédit Mutuel Arkéa
El 4 de noviembre de 2026, el grupo francés Crédit Mutuel Arkéa anunció que había sido víctima de un ciberataque y presentó una denuncia ese mismo día. Según la información difundida por la AFP y franceinfo, el banco habla de un ataque sofisticado procedente del exterior, que pasó por la plataforma de uno de sus proveedores. El banco descarta el error humano. Los importes se están evaluando y la fiscalía de París ha abierto una investigación.
Este episodio no es un caso de vishing, y no hay que utilizarlo como tal. Recuerda otra cosa: la sensibilización es solo una capa de defensa, junto a la seguridad de los proveedores y de las herramientas. Ninguna formación sustituye a una arquitectura sólida.
El banco sí advirtió a sus clientes contra intentos de phishing que suplantaban su identidad. Es un patrón conocido: tras un suceso mediático, las estafas de falsos asesores y falsos servicios de seguridad se aprovechan de la confusión. Detallamos este mecanismo en nuestro artículo sobre la oleada de estafas que sigue a un ciberataque.
Los cinco gestos que protegen ante una llamada sospechosa
Un programa eficaz elige pocas reglas y las vuelve automáticas. Estos son cinco gestos que conviene instalar.
1. Entender las palancas del atacante
Urgencia, autoridad, culpa, aislamiento: los llamantes accionan siempre los mismos resortes. Conocerlos permite detectarlos de oído. Se describen en nuestro artículo sobre ingeniería social.
2. No fiarse de la voz ni del número que aparece en pantalla
Un número puede suplantarse y una voz puede imitarse. Nuestro artículo sobre la clonación de voz con IA muestra por qué reconocer a un interlocutor ya no basta. Una palabra acordada de antemano y la devolución de la llamada se convierten en salvaguardas.
3. Verificar la identidad con medios fiables
Hacer preguntas cuya respuesta es pública no demuestra nada. Hacen falta verificaciones que el atacante no pueda obtener en internet, detalladas en las preguntas para verificar la identidad de quien llama.
4. Devolver la llamada por un canal independiente
Es el gesto más eficaz: colgar y volver a llamar a un número conocido de la organización, nunca al que da el llamante. El procedimiento de devolución de llamada rompe la mayoría de los escenarios de vishing.
5. Saber decir no sin justificarse
La negativa es un gesto social, no técnico. Se aprende pronunciándola. Véase cómo mantener una negativa ante un llamante que insiste.
Los puestos que hay que entrenar en prioridad
No todos los empleados reciben las mismas llamadas. Un programa eficaz adapta sus escenarios a los puestos más expuestos.
- Contabilidad y tesorería: falsa orden de transferencia, cambio de datos bancarios. Véase el fraude del CEO por teléfono.
- Servicio de soporte informático: petición de restablecer una contraseña o un factor de autenticación. Véase la ingeniería social en el soporte informático.
- Asesores de atención al cliente: llamadas de falsos clientes y de clientes víctimas de falsos asesores. Véase el modus operandi del falso asesor bancario y la formación en vishing en el sector bancario.
- Administraciones locales y hospitales: centralitas, recepciones, servicios técnicos. Véase la sensibilización en el sector público y los hospitales.
Esta lista no es exhaustiva. El mejor punto de partida sigue siendo el análisis de las llamadas que la organización recibe realmente. Los formadores conocen mejor las situaciones de sus equipos que cualquier catálogo.
Construir un programa en cuatro etapas
Un programa de sensibilización al vishing no exige una reforma completa. Se construye por etapas, partiendo de lo que ya existe.
- Inventariar las llamadas reales. ¿Qué llamadas sospechosas han recibido los equipos? ¿Qué puestos han sido contactados? El servicio de seguridad, el soporte y los mandos intermedios tienen esa información.
- Fijar reglas cortas. Tres o cuatro reglas, escritas con frases sencillas. Nunca se da un código por teléfono. Siempre se devuelve la llamada por un canal conocido. Se notifica todo intento.
- Entrenar de forma oral. Cada regla se practica en situación, con un interlocutor que insiste. El alumno dice la frase, no se limita a leerla.
- Medir y ajustar. Las notificaciones, los progresos de una sesión a otra y los nuevos intentos detectados alimentan los escenarios siguientes.
Lo importante es el bucle: los casos reales alimentan los escenarios, y los escenarios preparan para los siguientes casos reales.
Los errores frecuentes de los programas de sensibilización
- Apostarlo todo al correo electrónico. El teléfono y las aplicaciones de mensajería quedan fuera del entrenamiento.
- Multiplicar las reglas. Una persona bajo presión aplica tres reglas, no quince.
- Culpabilizar a las víctimas. Una organización que sanciona obtiene menos notificaciones, y por tanto más daños.
- Fiarse del reconocimiento de la voz. Ya no prueba nada, como muestra el artículo sobre la clonación de voz.
- Medir la finalización. Un módulo terminado no dice nada del comportamiento ante un llamante.
- Formar una sola vez al año. Un reflejo que no se mantiene se borra.
Evitar estos errores cuesta poco. Exige sobre todo decidir que el teléfono forma parte del perímetro de la sensibilización, igual que el correo.
Las frases que hay que hacer decir a los equipos
Una regla se convierte en reflejo cuando tiene una forma verbal precisa. Estas son frases que los formadores pueden hacer repetir y luego adaptar al vocabulario de su organización.
«Voy a devolverle la llamada al número oficial, le ruego que espere.»
«No doy ningún código por teléfono, ni siquiera al servicio de seguridad.»
«Esta petición sigue un procedimiento, la hago validar antes.»
«Apunto su nombre y su departamento y se los paso a seguridad.»
Estas frases tienen tres cualidades. Son cortas, no acusan a nadie y no exigen ninguna justificación. El empleado no tiene que decidir si el llamante es honesto. Aplica una regla que todo el mundo conoce.
La última frase tiene un papel particular: muestra al llamante que la conversación quedará registrada. A un estafador no le gusta que lo anoten; a un interlocutor sincero no le supone ningún problema.
Lista de comprobación de lanzamiento para el responsable de sensibilización
Antes de lanzar un programa, algunas comprobaciones evitan malas sorpresas.
- Las tres o cuatro reglas están escritas, validadas por la dirección y conocidas por los mandos intermedios.
- Existe un único canal de notificación y todos saben cómo utilizarlo.
- Se han identificado los puestos más expuestos, con al menos un escenario por puesto.
- La dirección ha afirmado que ningún directivo pedirá nunca una operación fuera de procedimiento.
- Los indicadores de seguimiento se han elegido antes del lanzamiento: notificaciones, calidad de las notificaciones, progresión.
- Se ha previsto una puesta en común después de cada intento real notificado.
Esta lista cabe en una página. Conviene repasarla con la dirección, porque la autoridad para negarse debe venir de arriba para ser creíble.
Notificar, incluso cuando se ha cedido
Un programa que enseña a negarse sin enseñar a notificar queda incompleto. Cada intento, logrado o no, es una información: permite avisar a los compañeros, bloquear una transferencia, detectar una campaña.
Para que la notificación sea rápida, se necesitan dos condiciones. El canal debe ser sencillo, un número o una dirección conocidos por todos. Y nadie debe temer un reproche, porque la vergüenza retrasa la alerta.
También cuenta la calidad de la notificación: nombre dado, número que aparecía, hora, peticiones formuladas, palancas utilizadas, lo que se ha comunicado. Se encuentra una tabla reutilizable en nuestro artículo sobre la notificación de un incidente de seguridad.
Por qué saber no basta para reaccionar
Un módulo en línea transmite conocimientos: se aprende que un banco nunca pide un código. Pero durante una llamada la persona debe movilizar ese conocimiento en el momento justo, bajo estrés, ante alguien que insiste. Entre saber y hacer hay una distancia que la lectura no salva.
Es la diferencia entre conocimiento y reflejo. Un reflejo se adquiere por repetición en condiciones próximas a la realidad, con una respuesta inmediata. Analizamos este punto en nuestro artículo sobre los límites del e-learning en ciberseguridad.
Las campañas de falso phishing plantean un problema parecido. Miden un clic, no una conversación. Tienen su utilidad. No preparan para responder a un llamante que insiste, como explica nuestro artículo sobre los límites de las simulaciones de phishing.
Entrenar con situaciones orales
Lo que construye el reflejo es la práctica: decir en voz alta la frase de negativa, ante una persona que insiste. El juego de rol lo permite. Un formador puede hacerlo en parejas, pero no puede repetir la misma escena con cada alumno, tantas veces como haga falta.
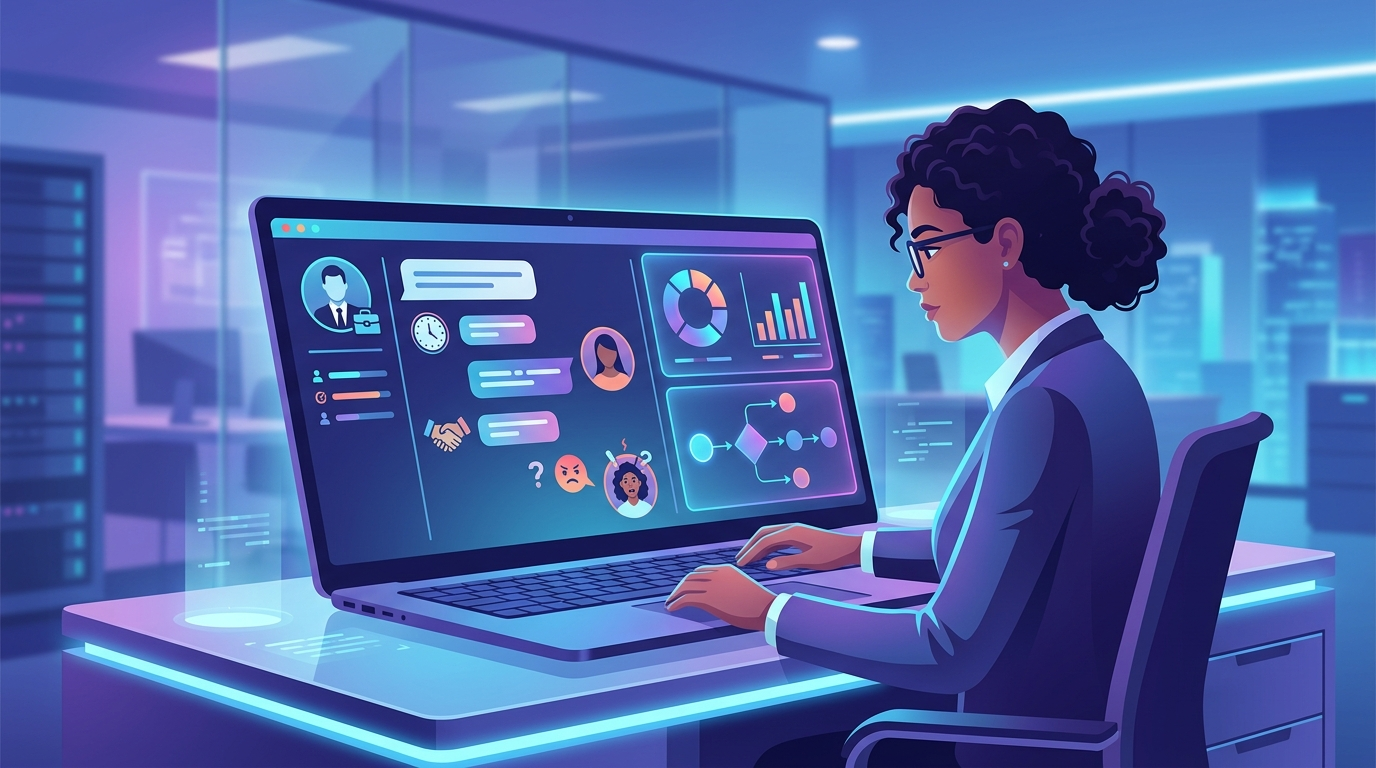
Face Up responde a esta necesidad. Los formadores crean sus propios escenarios, a partir de los casos reales de su organización, con la ayuda de un asistente de diseño. El alumno habla, por voz o en vídeo, con un personaje interpretado por una IA: falso asesor, falso proveedor, compañero con prisa. Al final recibe un informe de evaluación. Indica los objetivos logrados o no, los puntos fuertes, los puntos a mejorar, un plan de acción y citas de lo que ha dicho. Puede volver a jugar.
Las etapas de diseño de un escenario así se describen en nuestro artículo sobre la simulación de vishing con juegos de rol. Para una visión de conjunto del método, véanse los juegos de rol que se ofrecen a los formadores.
Medir lo que realmente importa
La tasa de finalización indica quién ha abierto el módulo. La tasa de clics mide una reacción ante un correo. Ni una ni otra dice si una persona sabría rechazar una llamada.
Existen indicadores más elocuentes. Se puede seguir la tasa de notificación, su rapidez y su calidad. También se puede seguir la progresión de una sesión de juego de rol a otra y el cumplimiento del procedimiento de devolución de llamada. Nuestro artículo sobre la medición de la eficacia de una sensibilización los detalla.
El principio es medir un comportamiento observable, no una asistencia. Un equipo que notifica más intentos progresa, aunque el número de incidentes declarados aumente al principio.
Sensibilización en ciberseguridad y formaciones obligatorias
La sensibilización en ciberseguridad suele formar parte de un conjunto más amplio de formaciones obligatorias: lucha contra el blanqueo de capitales, protección de datos, ética, acoso. Estas formaciones comparten el mismo defecto: se validan, no se practican. Nuestro dossier sobre las formaciones obligatorias de cumplimiento mediante juegos de rol aplica la misma lógica a estos temas.
Los dos enfoques se refuerzan. Una persona que se ha entrenado para verificar a un llamante aplica el mismo reflejo cuando un cliente le pide una información que no debe dar.
Preguntas frecuentes
¿Por dónde empezar una sensibilización al vishing?
Empiece por los puestos más expuestos: contabilidad, soporte informático y relación con el cliente. Establezca una regla única: colgar y devolver la llamada por un canal independiente. Añada un canal de notificación sencillo. Extienda después el programa a otros puestos.
¿Con qué frecuencia hay que entrenar?
Un entrenamiento puntual se olvida. Sesiones cortas y espaciadas, con nuevos escenarios, mantienen el reflejo. La frecuencia adecuada depende de los equipos y del nivel de exposición, y se ajusta con el formador.
¿Basta una sensibilización para protegerse?
No. Reduce el riesgo vinculado a las llamadas y a los mensajes. No sustituye ni la seguridad técnica, ni el control de los proveedores, ni los procedimientos de validación. Es una capa más.
¿Un juego de rol sustituye al e-learning?
Se complementan. El e-learning transmite los conocimientos, el juego de rol instala el reflejo. Lo más eficaz es combinar ambos, reservando la práctica oral para las situaciones en las que hay que reaccionar en directo.
Para ver cómo un formador construye un escenario de vishing y hace practicar a sus equipos, solicite una demostración.
De la lectura a la práctica.
Elige una situación real y habla con un interlocutor de IA, en vídeo con avatar o en llamada de audio. De 5 a 10 minutos, sin cuenta, debriefing inmediato.
Prueba un escenario →